Nouvelle technique de spam
Ces dernières heures chez Jardiforet.com, nous avons été sous le coup d’une attaque de spammeurs utilisant notre nom de domaine.
Pourtant;
Notre domaine d’expédition est relativement protégé, avec des DKIM et des SPF configurés correctement.
Notre serveur d’hébergement ne peut pas envoyer d’email.
Tous nos emails sont envoyés via Mandrill (je vous en parlerais un jour dans la catégrie #Mes outils), et nos clés API sont safe.
Notre site ne peut envoyer qu’un nombre très restreint d’emails différents.
Les attaquants ont utilisé une technique que je ne connaissait pas !
Une technique se jouant de toutes les sécurités mise en place sur les noms de domaines.
Une technique relativement compliquée à contrecarrer si elle etait utilisé à grande échelle.
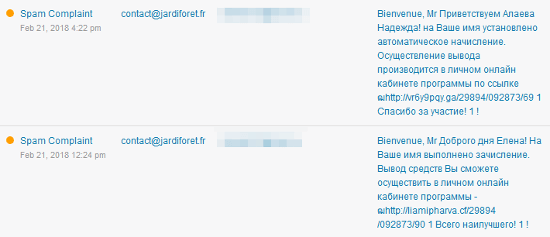
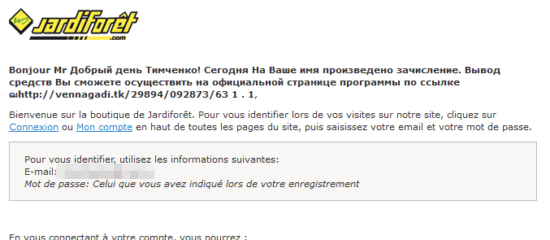
Les attaquants créent à tour de bras des comptes sur notre site, avec l’adresse de leur cible en remplacent le nom et prénom par leur message à transmettre.
Le « Bonjour Alban JAMESSE », se transforme en
« Bonjour MESSAGE DE SPAM POUR T’ENVOYER SUR UN SITE RUSSE ».
Comment contrer cette attaque ?
Bloquer les création de compte de ces bots ?
Les logs de notre site indique que les comptes sont créés par des IP françaises à chaque fois différentes, sur tous les FAI (botnet ?).
Diminuer la taille autorisée des champs nom et prénom ou modifier l’email?
Solution préventive oui, mais ça ne règle pas le souci du botnet qui continu à envoyer des emails.
Empêcher l’envoi d’emails ?
Solution temporaire de secours, mais pas cool pour les vrais clients.
Donnez vos idées !
La solution que j’ai réussi à mettre en place
Par chance nos spammeurs ne spamment que des adresses emails russes (pour le moment ?).
Surement pour jouer sur le fait que les lecteurs lisent le cyrillique et fassent abstraction du romain.
Nous avons donc créé une règle dans mandrill qui bloque tous les emails à expédier vers des adresses en .ru .
Cette solution tient le coup depuis une heure maintenant.
Mais quid de quand ils vont attaquer d’autres extensions ?
· Mise à jour ·
· 28/02/2018 ·
Nos règles de blocages sur Mandrill nous permettent :
- de bloquer tous les emails vers des adresses emails en .ru, qui sont les cibles de cette campagne de SPAM
- de bloquer tous les emails qui contiennent « http », ou « www » dans les objets
Mandrill nous a bloqué plus de 4000 emails (en date) répondant à l’une de ces deux règles, sans impacter nos véritables clients.
En raison de la vétusté de notre Magento, nous n’aurions pas réussi à contrecarrer cette campagne de SPAM sans Mandrill.
· Mise à jour ·
· 02/03/2018 ·
L’attaque a cessé.
En résumé :
- 10 jours d’attaque;
- 6000 messages envoyés;
- 5500 messages bloqués;
- Mandrill nous a bien sauvé le cul.
· Mise à jour ·
· 23/03/2020 ·
Depuis début 2019 l’attaque à reprise de manière continue et cible, comme le je craignais des adresses Gmail, Ouloook et tout plein d’autres domaines hors de Russie.
Le volume quotidien est d’environ 50 à 100 création de faux comptes par jours.
Nos règles Mandrill nous ont permis de ne pas envoyer 42.000 emails depuis début 2019.
Nous avons adaptés nos emails également.
Aujourd’hui tous les emails pré-commande, contiennent obligatoirement un {Prénom} {NOM} dans l’objet
Nous n’avons plus que deux règles de blocage qui se déclenchent avec la présence de « *http* » ou de « */* » dans les objets.
Et Mandrill nous sauve une nouvelle fois le cul avec une autre faille insoupçonnée qui concerne notre formulaire de contact.
2 commentaires C’est Dofollow ✓
Ooh, c’est une technique intéressante ! As-tu eu des problèmes de dérivabilité ensuite pour tes vrais envoies ? Puisque les algo des boites emails ont du classer ton IP sender en SPAM…
@François : Pas d’impact sur la délivrabilité des mails légitimes, on a surement réagi à temps; Et surtout les spammés des premieres heures n’étaient que Russes. Alors oui, j’imagine que sur les serveurs russes on aurait peut etre eu des soucis.
Après Mailchimp, nous a baissé (automatiquement) notre nombre d’emails horaires, pendant 3 mois, ce qui nous posait des « petits soucis », mais on a réussi à faire avec, avec un peu d’adaptation.
En effet, en fin d’après midi, lorsqu’on envoyait les emails d’expédition avec les numéros de suivi, on consommait le cota de plusieurs heures, donc on était marrons pour envoyer des vrais emails (réponse client, mails de validation de commande, …), donc on a fait partir les emails de suivi de colis au milieu de la nuit.